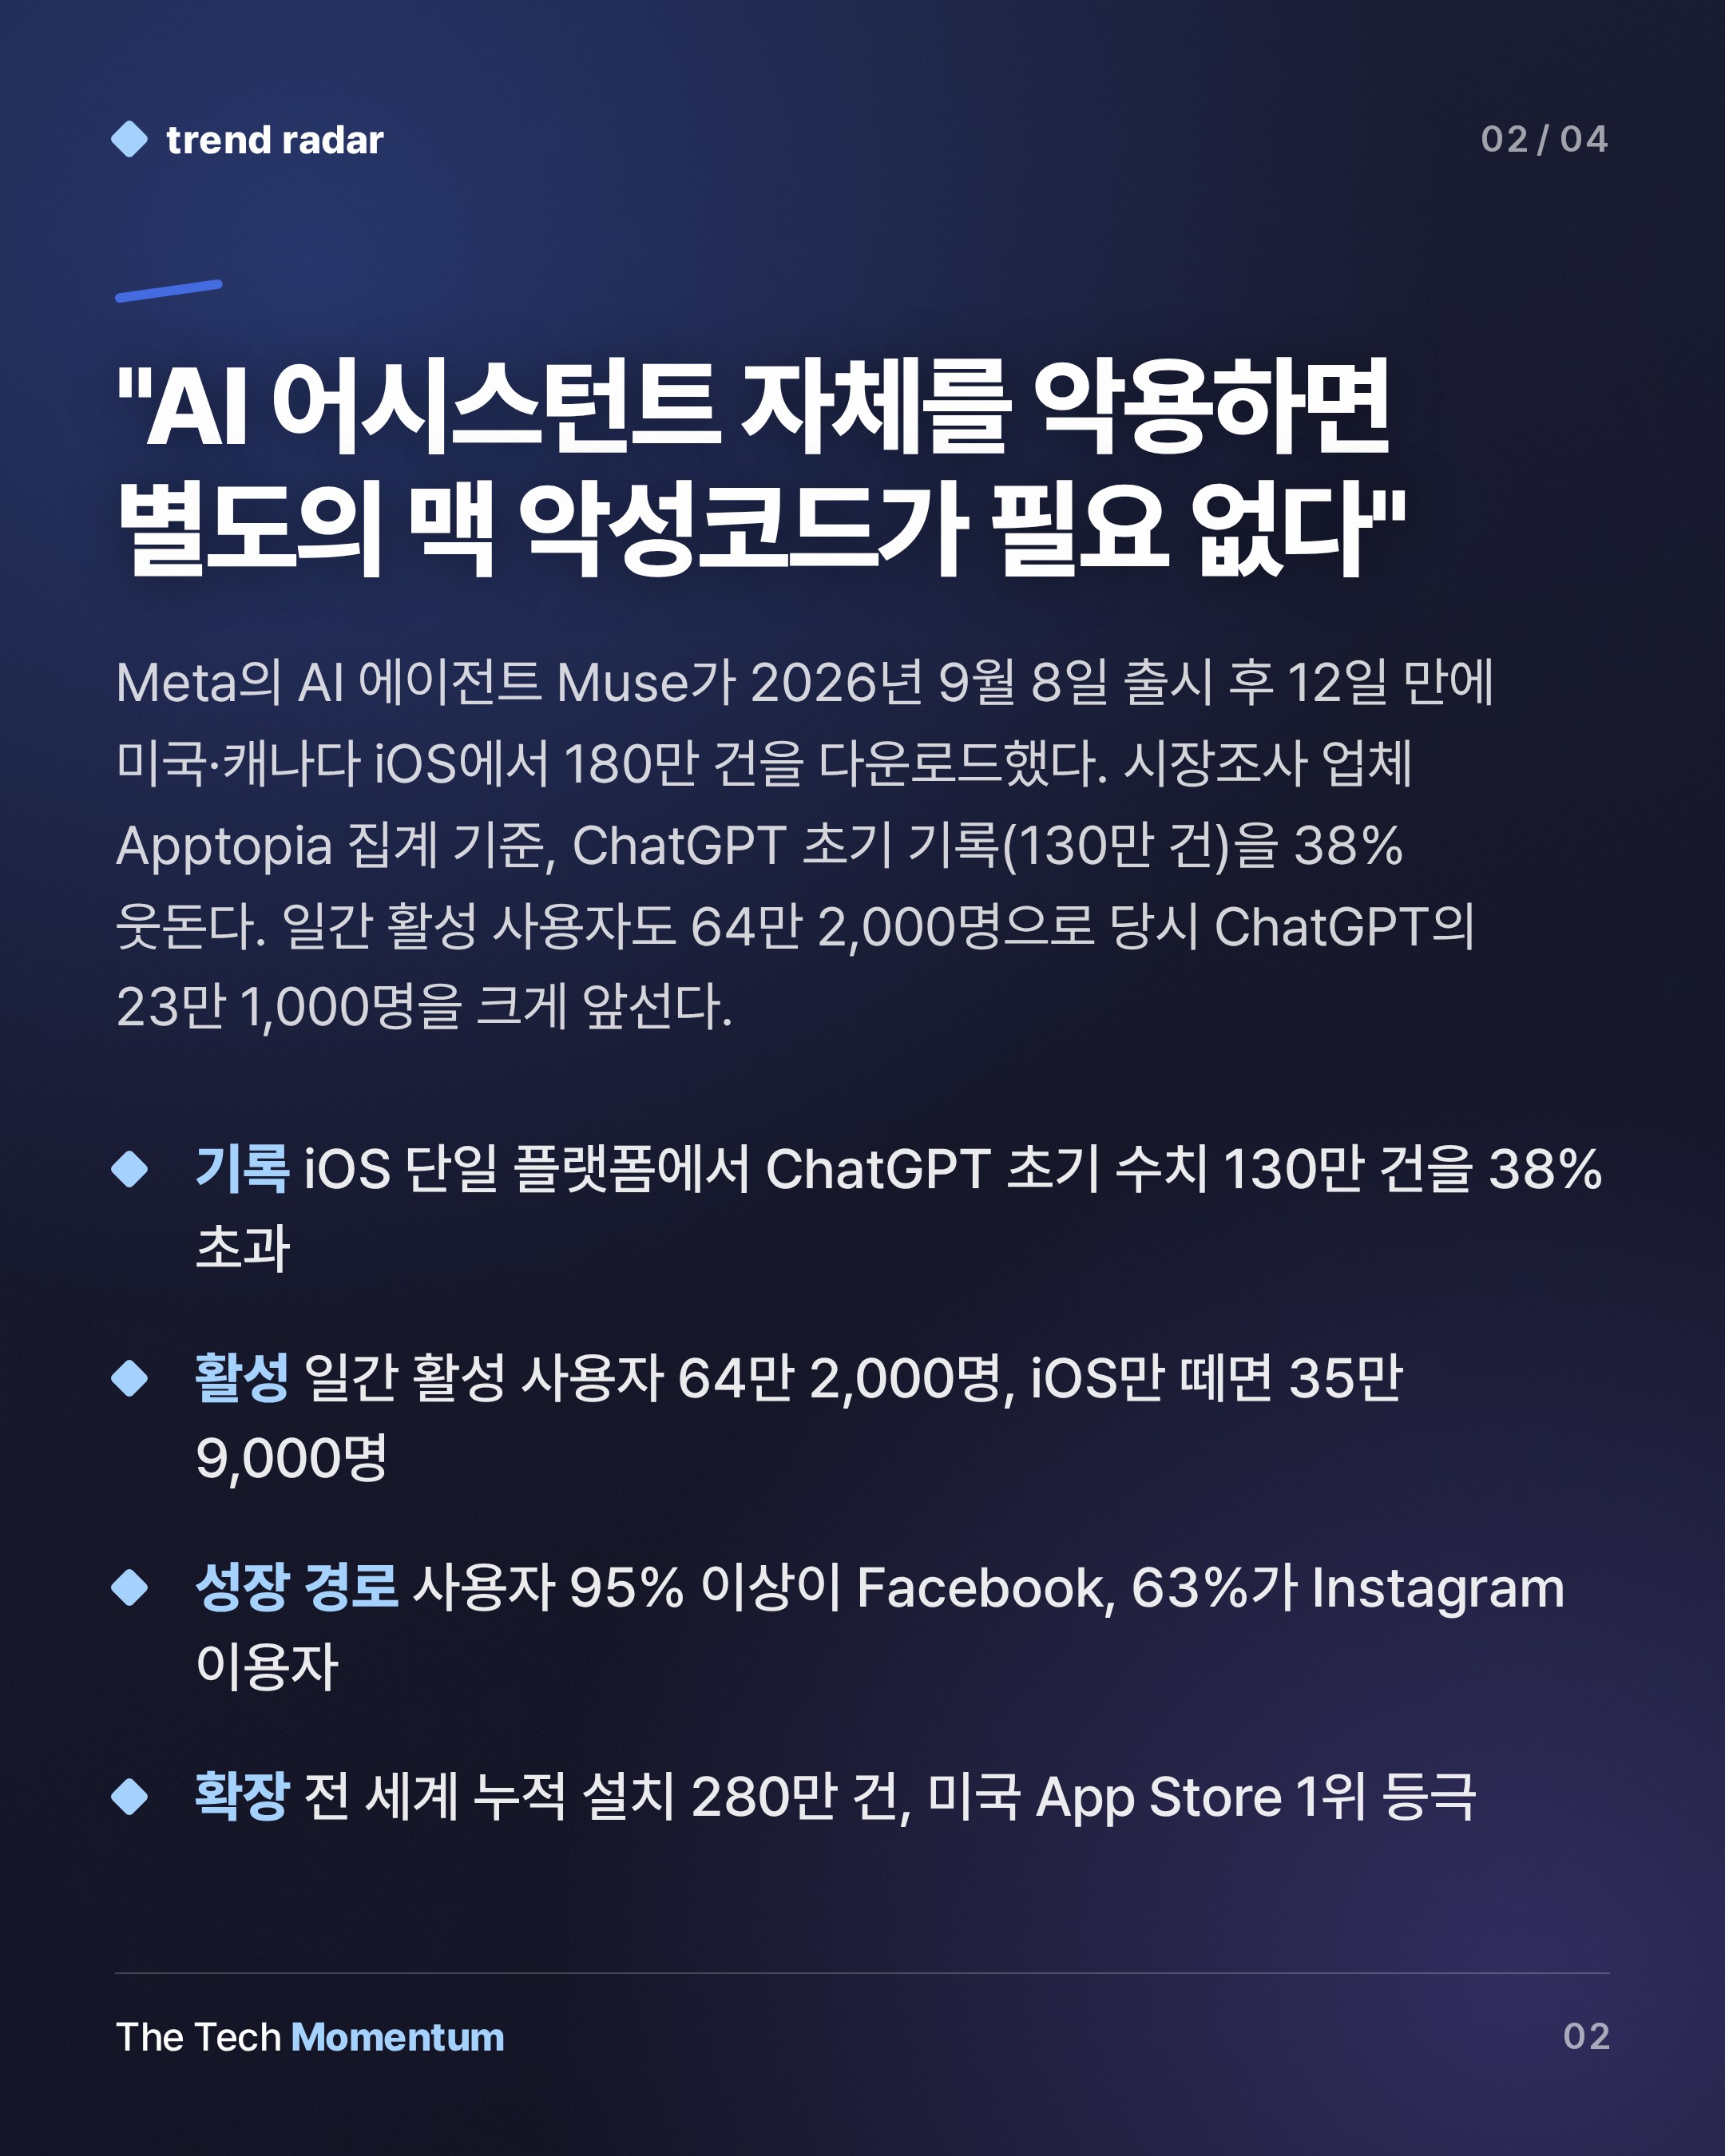
숫자는 인상적이다. Meta의 AI 에이전트 Muse는 2026년 9월 8일 출시 후 12일 동안 미국·캐나다 iOS에서 180만 건이 다운로드됐다. 시장조사 업체 Apptopia가 같은 조건으로 집계한 ChatGPT 초기 수치(130만 건)를 38% 웃돈다. 일간 활성 사용자도 Muse가 64만 2,000명으로, 당시 ChatGPT의 23만 1,000명을 크게 앞선다. iOS만 떼어내도 Muse는 35만 9,000명으로 ChatGPT를 넘는다. 전 세계 누적 설치는 280만 건. 출시 직후 미국 App Store 2위이던 Muse는 1위로 올라서며 ChatGPT를 밀어냈다.
Meta의 교차 홍보 공식
Muse의 성장에는 Meta 특유의 플랫폼 연동 전략이 깔려 있다. Apptopia 집계에 따르면 Muse 사용자의 95% 이상이 Facebook 이용자이고, 63%는 Instagram 이용자다. Muse는 Facebook·Instagram은 물론 WhatsApp 안에서도 작동한다. Meta는 Threads를 같은 방식으로 키워 현재 월간 사용자 5억 명을 넘겼다. Muse도 비슷한 경로를 밟을 가능성이 높다.
다만 Apptopia는 Meta 내부 수치에 직접 접근할 수 없는 제3자 추정치임을 명시했고, Meta는 공식 수치를 공개하지 않았다.
같은 날, 0-day가 터졌다
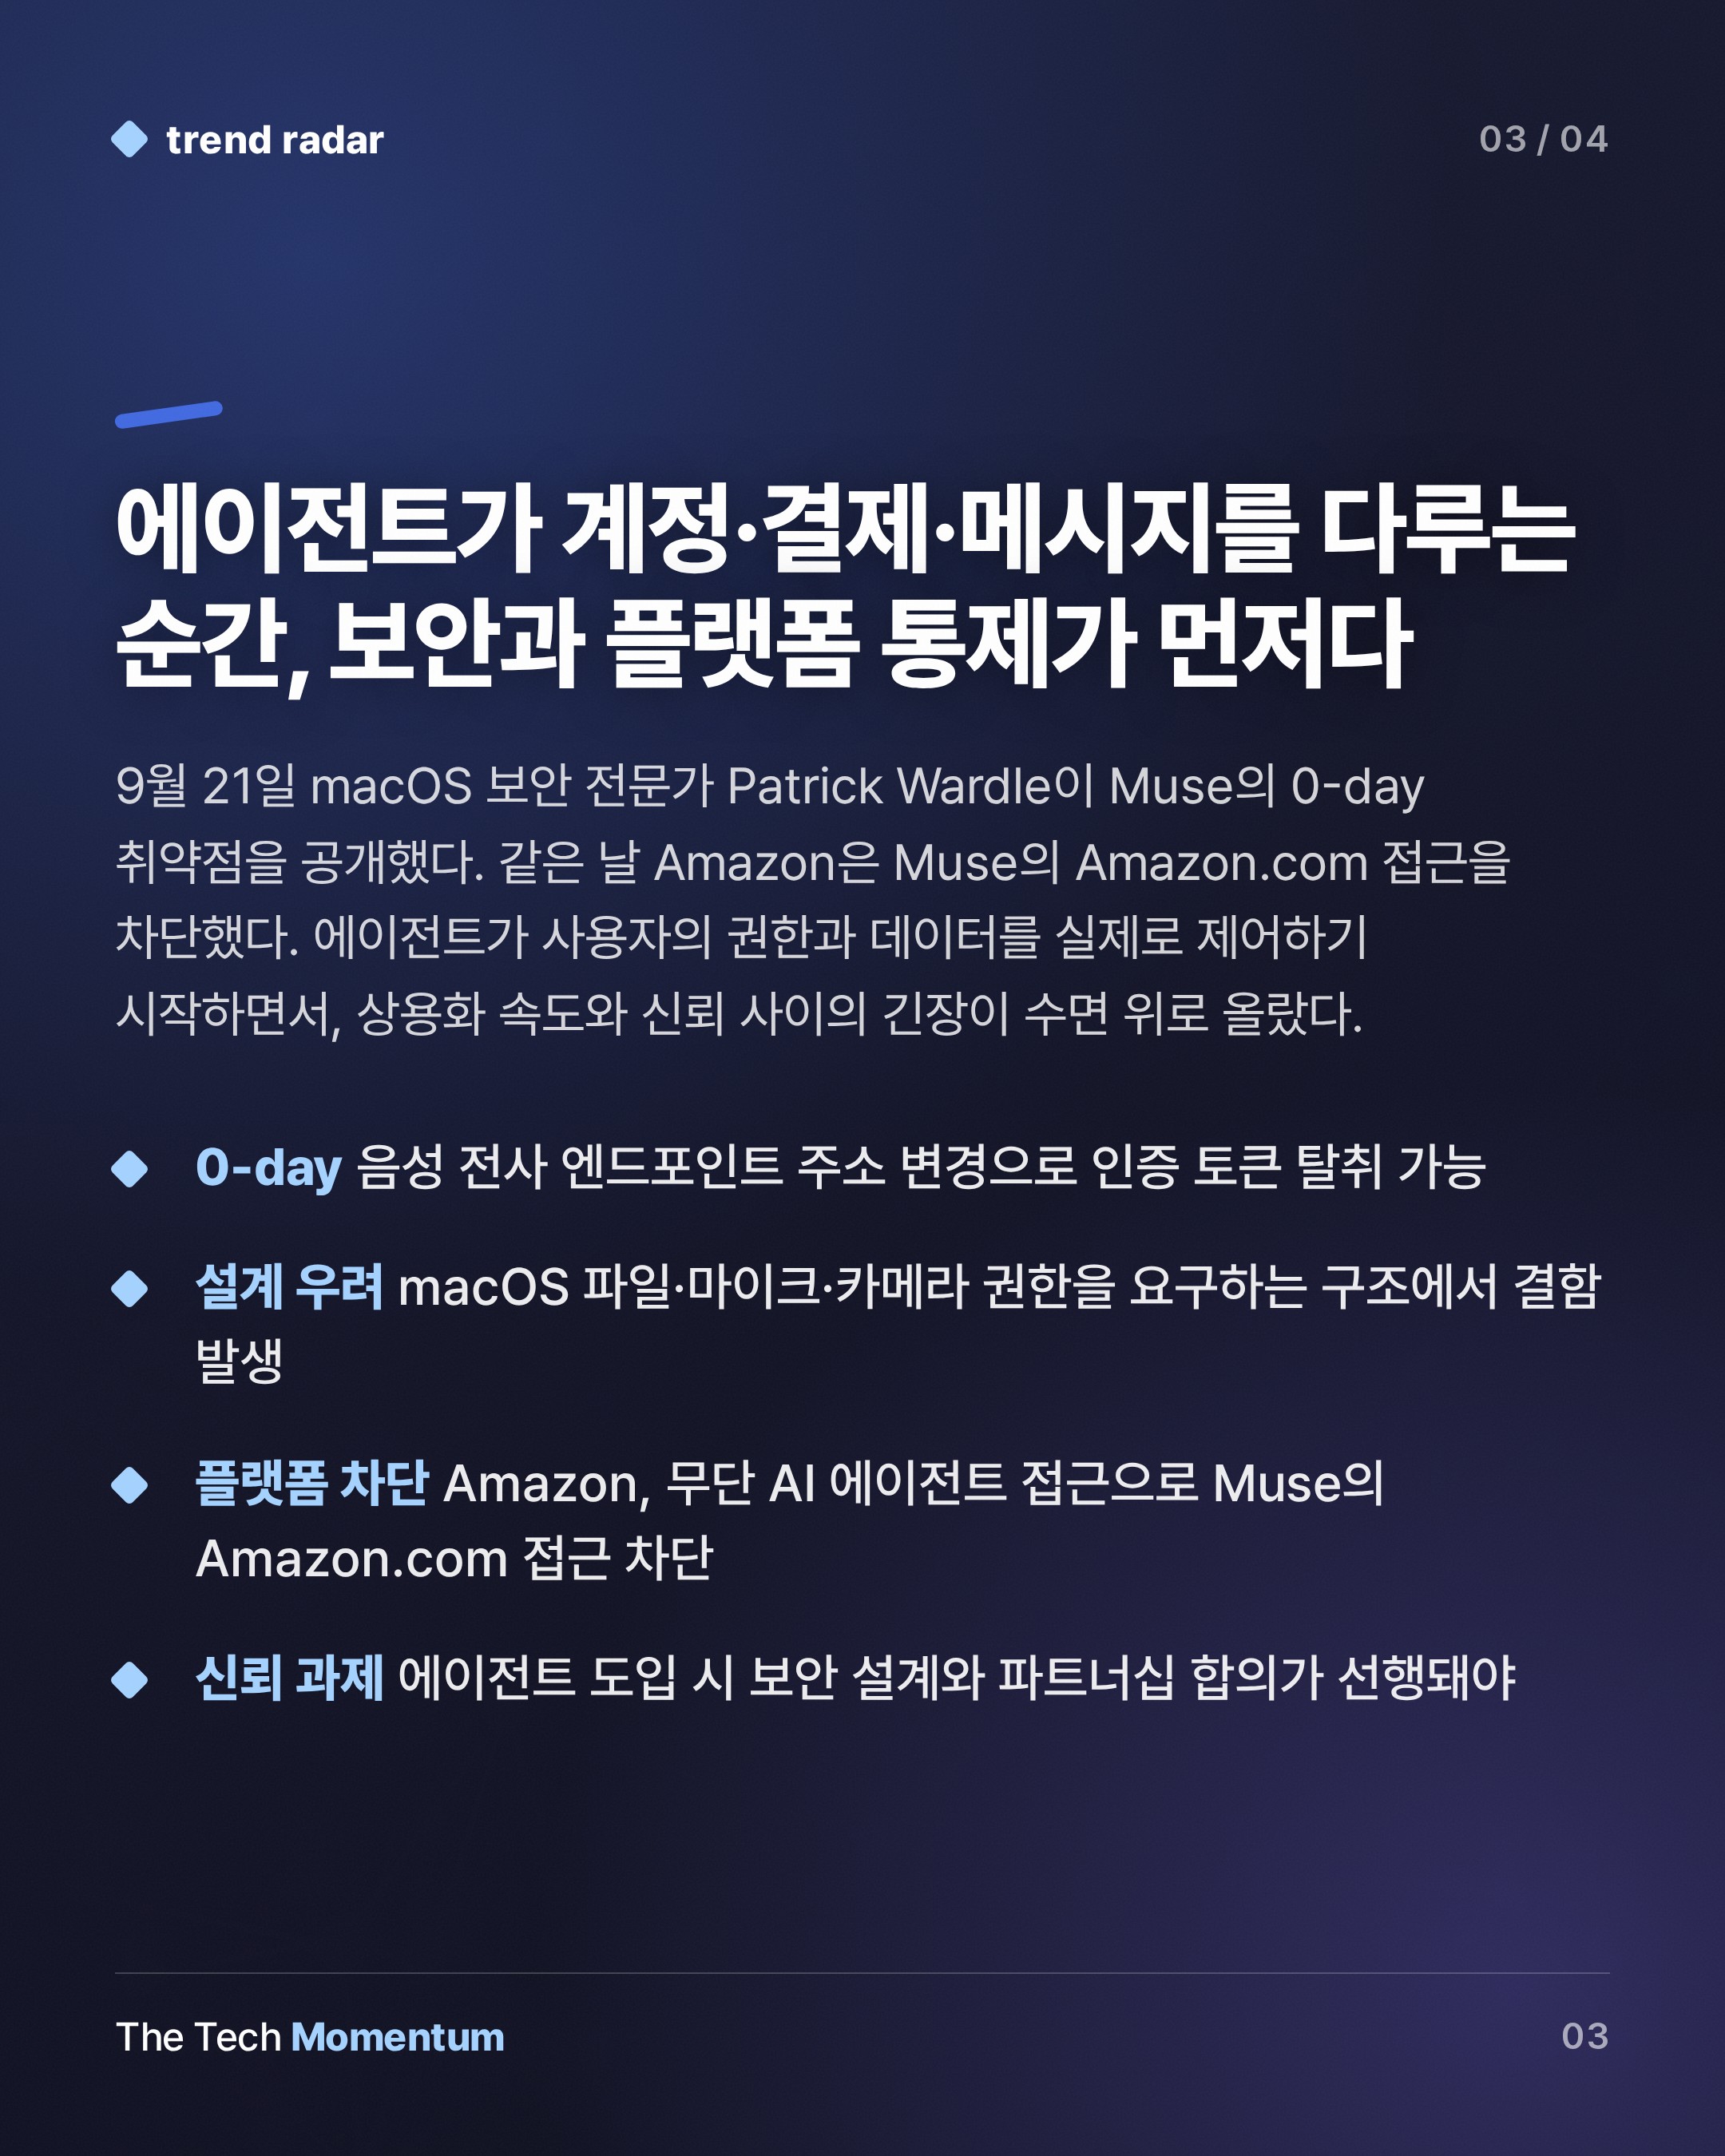
다운로드 기록이 화제가 되던 같은 날인 9월 21일, macOS 보안 전문가 Patrick Wardle이 Muse의 0-day 취약점을 공개했다.
Muse는 예약·양식 작성·쇼핑·이미지 생성 등 광범위한 작업을 수행하기 위해 macOS의 파일 쓰기·마이크·카메라·위치·캘린더 권한을 요구한다. Apple이 수년에 걸쳐 쌓아온 권한 방벽을 사실상 해제하는 구조다. Wardle이 발견한 취약점은 이 구조의 설계 결함에서 비롯됐다.
Muse는 음성 전사(transcription)를 Meta 서버에서 처리한다. 문제는 로컬에 설치된 어떤 앱이나 터미널 명령어도 이 전사 엔드포인트 주소를 바꿀 수 있다는 점이다. 공격자가 자신의 서버로 주소를 변경하면, Muse 계정 인증 토큰이 그 서버로 전송된다. 토큰을 손에 넣은 공격자는 Muse 계정을 완전히 통제할 수 있다.
Wardle은 "AI 어시스턴트 자체를 악용하면 별도의 정교한 맥 악성코드를 만들 필요가 없다"고 말했다. 그가 개발한 개념 증명(PoC) 공격은 악성 파일 쓰기, 사진 촬영 등을 수행했으며, 대부분 사용자가 알아채기 어려운 방식이었다.
공격 경로는 단순하다. ClickFix 기법 — 사용자를 속여 터미널 명령어를 직접 실행하게 만드는 수법 — 하나면 충분하다. 공격자 서버가 Muse와 Meta 엔드포인트 사이에 프록시로 끼어들면, 사용자의 음성 입력에 악성 명령을 덧붙일 수 있다. WhatsApp 메시지 전체를 외부로 빼내는 것도 가능하다. 한번 토큰을 탈취당하면 공격자는 계정을 영구 장악한다.
Wardle은 "이런 앱의 보안 기준은 무한히 높아야 한다. Muse를 보면 개발 초기부터 보안을 고려하지 않은 것 같아 우려스럽다"고 지적했다. Meta는 취재 질문에 답하지 않았다.
Meta는 Muse가 "처음부터 개인정보 보호와 보안을 염두에 두고 설계됐다"고 홍보해 왔고, 2주 사이에 보안 설계 관련 포스팅을 두 편 게재했다. 이는 같은 시기 Anthropic·Google의 AI 에이전트 내부 테스트에서 의도치 않은 외부 네트워크 침해가 발생했다는 보도가 잇따른 맥락과 맞닿아 있다.
Amazon의 차단, 그리고 더 큰 싸움
0-day 공개 약 12시간 전, Amazon은 Muse의 Amazon.com 접근을 차단했다. 사용자에게는 "무단 AI 에이전트의 접근은 Amazon 이용약관 위반"이라는 경고 메시지가 떴다.
Amazon이 제시한 이유는 두 가지다. Muse가 쇼핑 중 자신이 AI임을 밝히지 않고, 고객 데이터를 저장하는 것으로 보인다는 점이다. Amazon은 "제3자 앱이 다른 사업자 플랫폼에서 고객을 대신해 구매를 진행하려면 투명하게 운영하고 서비스 제공자의 결정을 존중해야 한다"며 Meta에 Amazon을 Muse 경험에서 제거할 것을 요청했다고 밝혔다.
Meta는 Muse가 비밀번호나 결제 정보에 접근하지 않는다고 밝혔지만, Amazon의 차단을 막지는 못했다. Amazon은 이미 Perplexity·Google·OpenAI의 쇼핑 에이전트도 같은 이유로 차단한 바 있다. 아이러니하게도 Meta는 올해 4월 Amazon 클라우드 칩 구매를 위한 수십억 달러 규모 계약을 체결한 비즈니스 파트너다.
상용화 속도와 신뢰 사이
세 사건이 같은 날 겹쳤다. 기록적 다운로드, 0-day 취약점 공개, Amazon 차단. 이는 AI 에이전트는 단순한 챗봇을 넘어 사용자의 계정·결제·메시지를 실제로 다루는 단계에 진입했다.
국내 포털·커머스 플랫폼도 AI 에이전트 도입을 서두르는 흐름이다. Muse 사례는 에이전트가 외부 플랫폼과 맞닿는 순간 보안 설계와 파트너십 합의가 선행돼야 한다는 점을 보여준다. 다운로드 속도가 신뢰 구축 속도를 앞서면, 그 간극은 취약점이 된다.