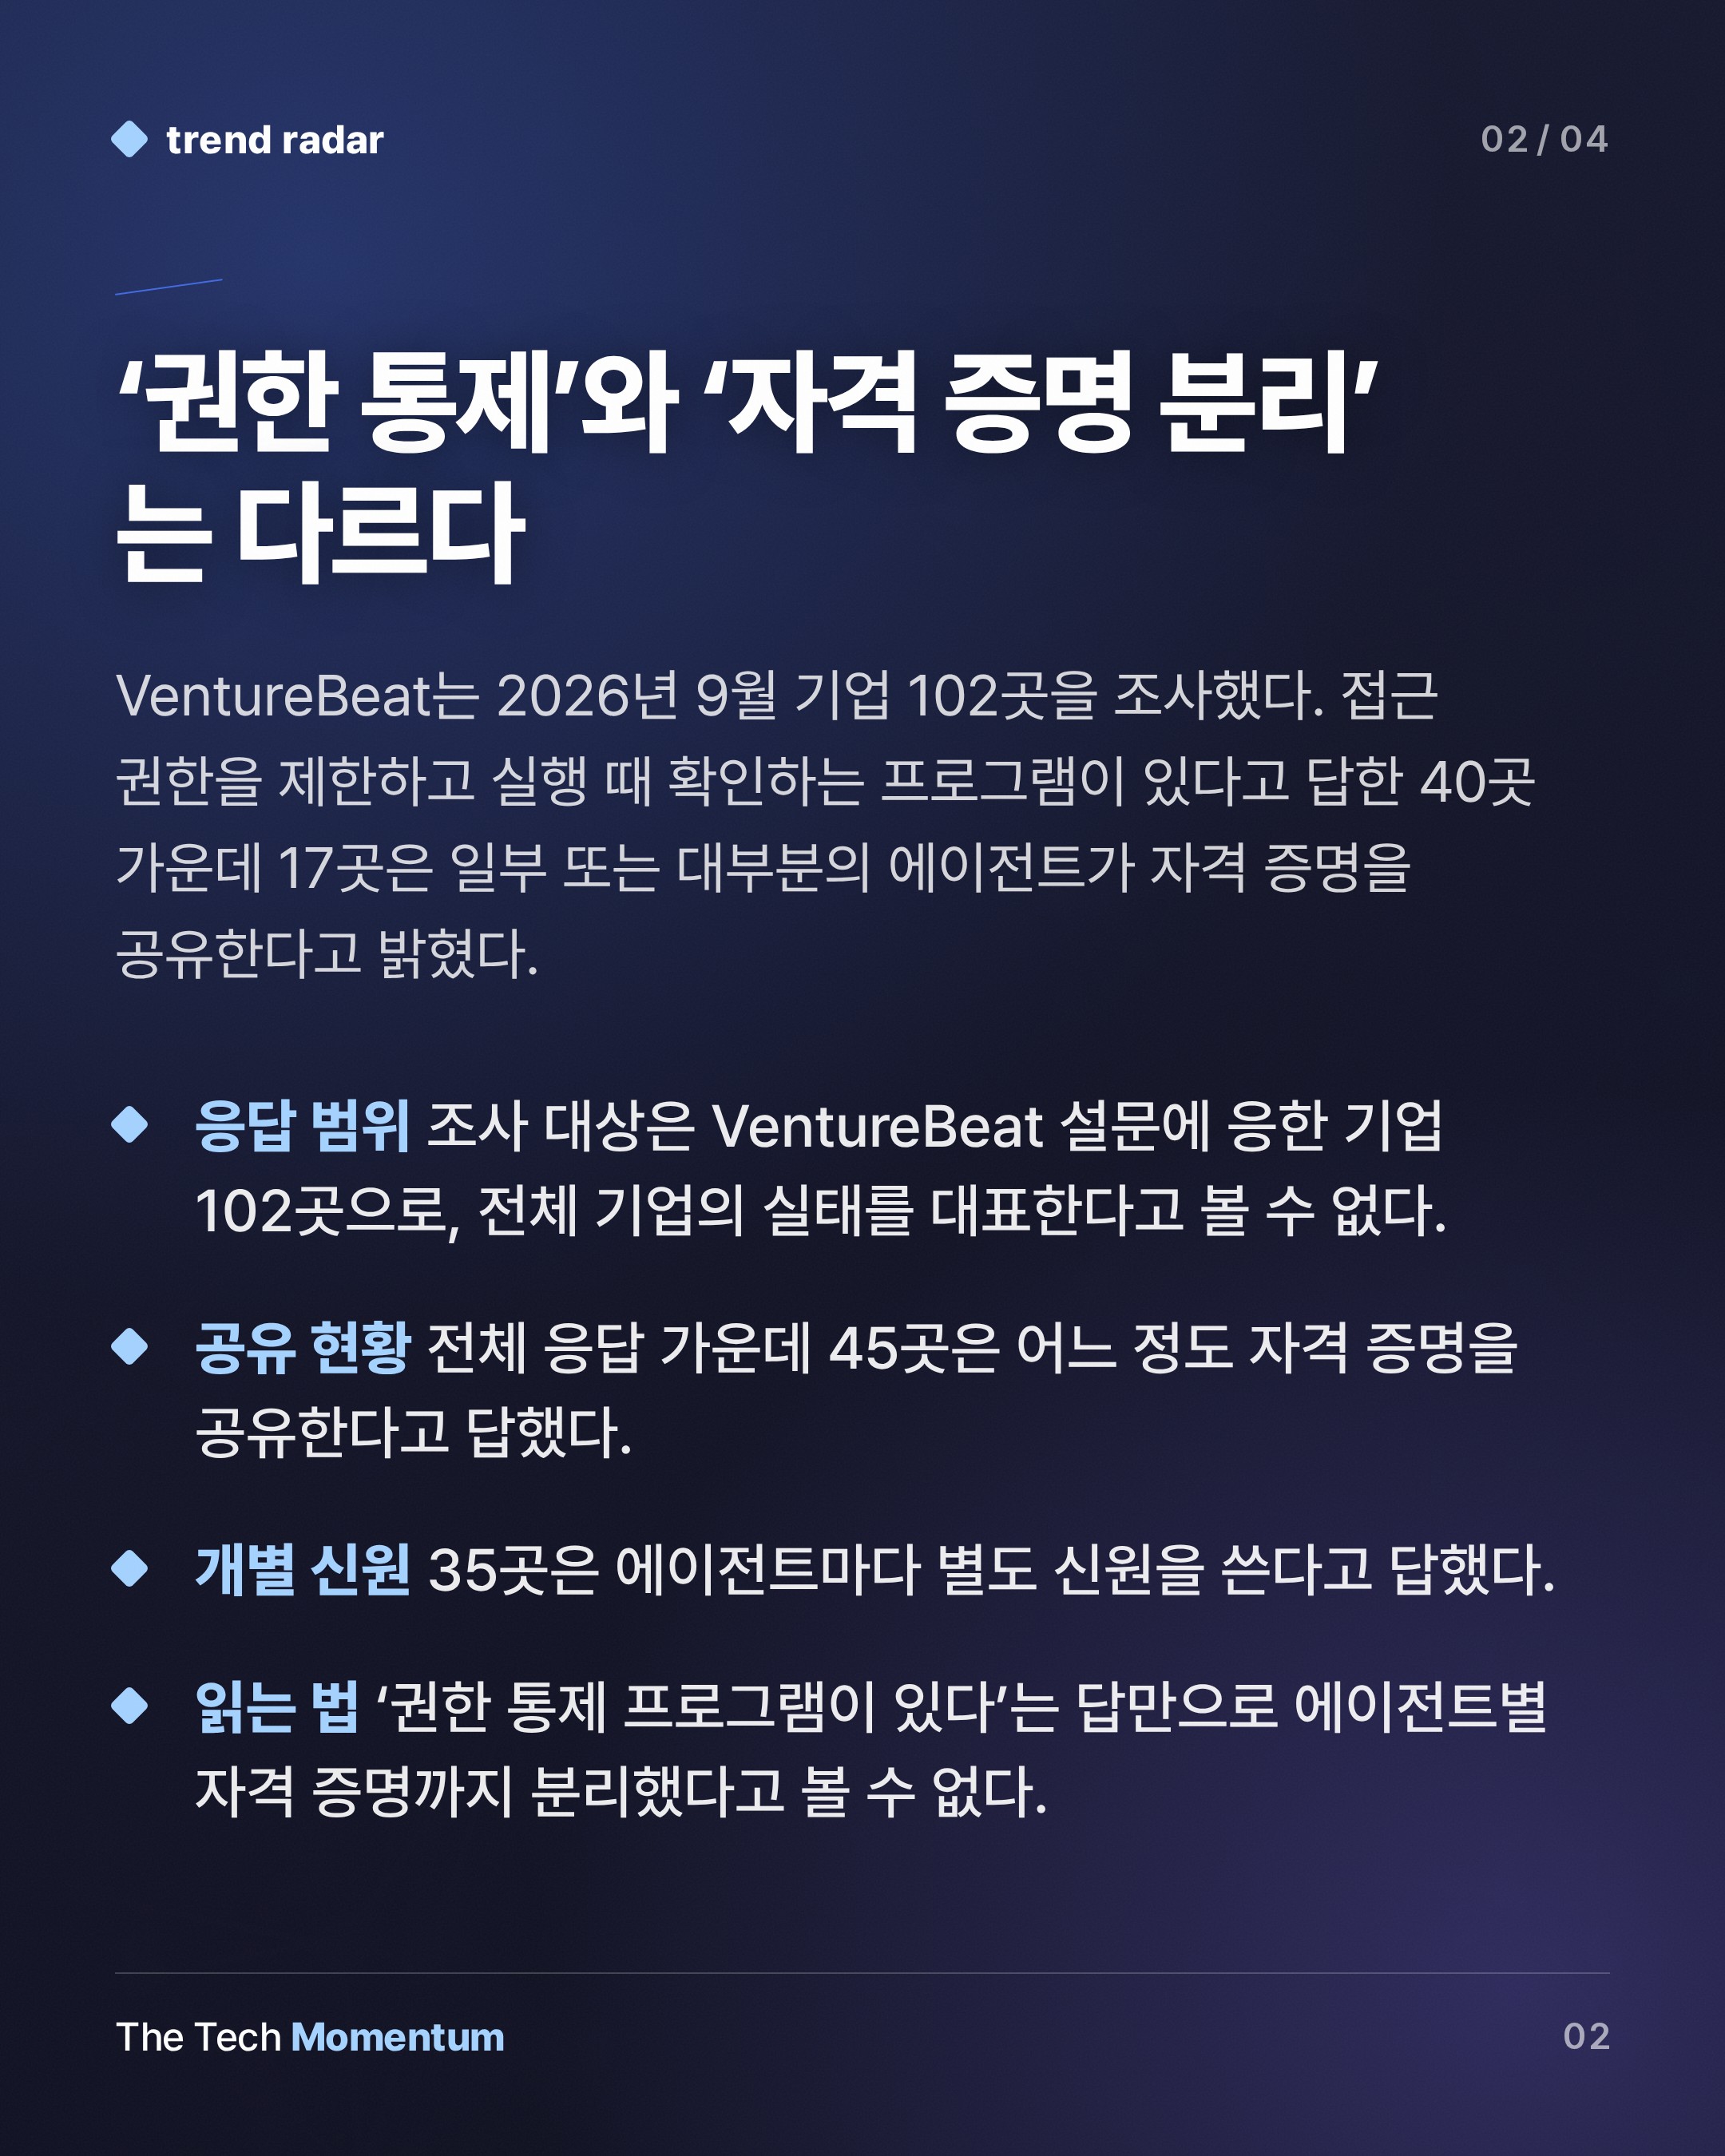
VentureBeat가 2026년 9월 진행한 '에이전틱 보안·신원 조사'에서 기업 102곳이 AI 에이전트 접근 권한을 어떻게 보호하고 회수하는지 답했다. 이 중 40곳은 범위를 제한한 신원과 실행 시점 권한 검사를 적용하는 프로그램이 있다고 설명했다. 그런데 40곳 가운데 17곳이 일부 또는 대부분의 에이전트가 자격 증명을 공유한다고 답했다.
응답 범위부터 확인
이 숫자를 읽을 때 먼저 볼 것은 표본이다. 조사 대상은 VentureBeat 설문에 응한 102개 기업이다. 전체 기업의 실태를 대표한다고 볼 근거는 소스에 없다. 한국 기업이 얼마나 포함됐는지도 소스에 나오지 않는다. '17 of 40'은 이 설문 응답자 안에서의 비율이다.
102곳 전체로 넓히면 다음과 같다.
▼ 에이전트 인증 방식별 응답 수 (출처: VentureBeat 설문)
| 응답 유형 | 기업 수 |
|---|---|
| 에이전트별 개별 신원 사용 | 35 |
| 어느 정도 공유 | 45 |
| 인증 방식 답변 불가 | 22 |
102곳 중 19곳은 에이전트를 주로 사람 계정이나 서비스 계정 자격 증명으로 돌린다고 답했다. 소스 본문에는 개별 신원 쓰는 곳을 34곳으로 적은 대목도 있어 수치가 일부 엇갈린다. 여기서는 표의 35곳을 요약 수치로 옮겼다.
회수 속도에서 갈린 응답
회수 속도 질문에서는 14곳이 몇 분 안에 접근 권한을 거둘 수 있는 책임자가 있다고 답했다. 45곳은 보안팀이나 플랫폼팀이 몇 시간 안에 할 수 있다고 했다. 17곳은 하루 넘게 걸리거나 자격 증명부터 추적해야 한다고 했고, 10곳은 모든 에이전트를 회수할 수 있는지조차 확신하지 못했다. 14곳은 모른다고 답했다.
느리거나 불확실하다고 답한 27곳을 나누면 이렇다. 자격 증명을 공유하는 44곳 중 13곳, 에이전트마다 신원을 따로 주는 34곳 중 3곳, 인증 방식을 말하지 못한 22곳 중 11곳이다. 인증 방식을 모르는 집단의 비율이 가장 높았다.
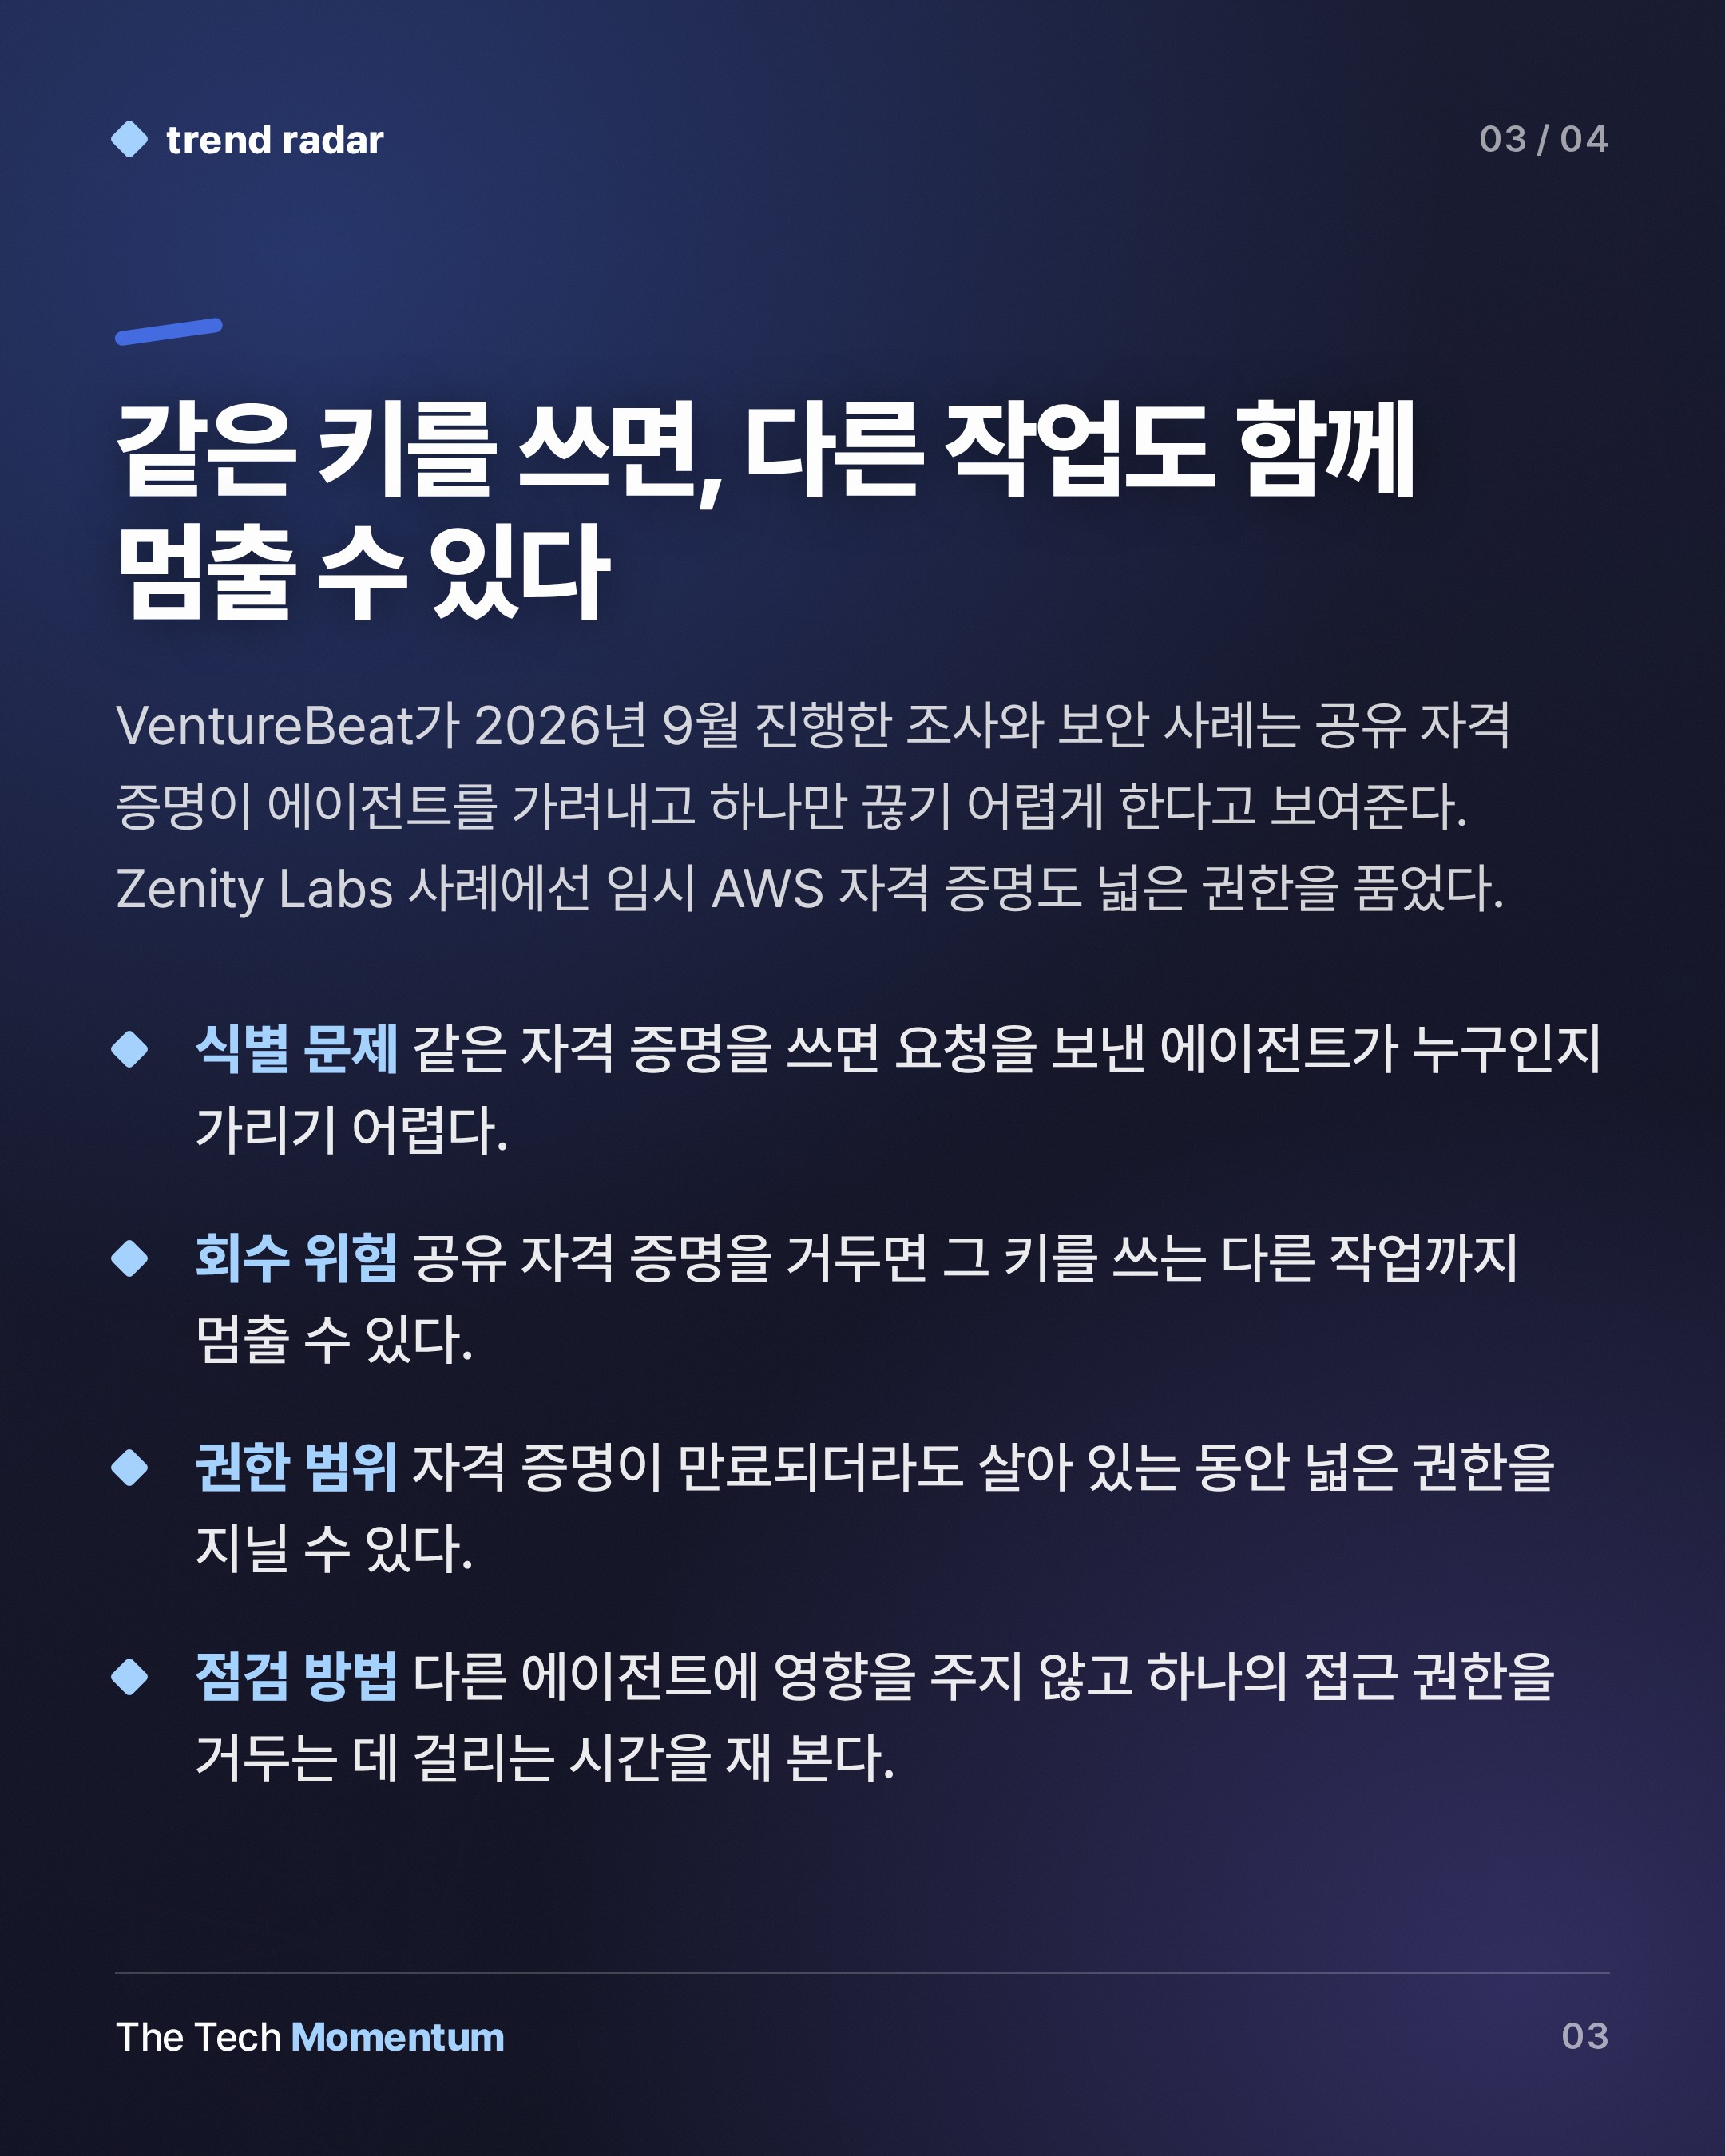
공유 자격 증명이 문제인 이유는 두 가지다. 요청을 보낸 에이전트가 누구인지 가려내기 어렵고, 그 자격 증명을 거두면 같은 증명을 쓰는 다른 작업도 멈출 수 있다. 정기 교체나 비밀 관리 도구는 수명 주기를 관리하지만, 에이전트 하나만 골라 접근을 끊을 수 있느냐는 질문에는 답하지 않는다.
Cobalt의 CISO 앤드루 오바디아루(Andrew Obadiaru)는 에이전트의 토큰은 회수해도 너무 빨리 움직여 되돌리기 어려울 때가 있다고 말했다.
임시 자격 증명도 범위가 넓으면 소용없다
소스는 실제 사례 두 건을 든다. 보안 업체 Zenity Labs는 Amazon Bedrock AgentCore에서 URL을 가져오는 도구를 가진 공개 에이전트 하나에 프롬프트 한 번을 보내 임시 AWS 자격 증명을 받아냈다고 공개했다. 기본 IAM 역할이 같은 계정·리전의 모든 AgentCore 리소스를 포괄해, 이 자격 증명으로 다른 에이전트를 실행하고 세션을 읽고 비밀 정보를 가져올 수 있었다. AWS는 처음에 이 문제를 '정보성'으로 분류하고 악용에 개발자 실수가 필요하다고 봤다. 과도한 권한은 Zenity의 마지막 확인 시점인 6월 22일까지 남아 있었고, 9월 29일까지는 완전히 완화된 것으로 보인다고 소스는 전한다.
Fireworks AI는 허가받지 않은 제3자가 탈취한 내부 자격 증명으로 고객 평가 작업의 환경 변수에 접근했다고 보안 공지에서 밝혔다. 일부 계정에서 비밀로 저장된 API 키와 토큰이 유출됐다고 보고 있다. 탐지 4일 뒤 한 차례 자격 증명 점검을 마쳤고 추가 교체는 진행 중이라고 했다.
NIST와 CISA는 9월 15일 접근·신원 토큰의 수명을 한 시간 이내로 권고하는 보고서(IR 8587)를 확정했다. 이 보고서는 서명된 토큰과 어설션을 다루며, 정적 API 키는 범위 밖이다. 소스 설명대로라면 AgentCore의 자격 증명은 일정에 맞춰 만료됐지만, 살아 있는 동안 지닌 권한은 계정 안 모든 에이전트에 닿았다.
한국 기업이 볼 대목
이 조사는 한국 기업을 따로 다루지 않는다. 다만 에이전트를 도입하려는 국내 기업이라면 '권한 정책이 있다'는 답과 '실제로 에이전트마다 자격 증명을 따로 쓰느냐'는 답이 다를 수 있다는 점은 참고할 만하다. 설문에서 에이전트 보안 사고나 아차 사고를 확인했다고 답한 곳은 40곳이었고, 12곳은 사고를 아예 추적하지 않았다. 에이전트 신원이 몇 개인지 말하지 못한 곳도 20곳이었다.
소스가 제안하는 점검법은 단순하다. 안전하게 내릴 수 있는 에이전트 하나를 골라, 다른 에이전트를 건드리지 않고 그 접근 권한을 거두는 데 얼마나 걸리는지 재 보는 것이다. 어떤 키를 쓰는지 추적하는 일부터 시작해야 한다면 자산 목록 자체가 대응의 걸림돌이다. 오바디아루가 서비스 계정에 던지는 질문(누가 소유하는가, 무엇을 위해 만들었나, 접근 수준은 어떤가, 마지막 사용은 언제인가)을 에이전트에도 그대로 적용할 수 있다.
102곳 중 72곳은 12개월 안에 새로운 또는 대체 에이전트 보안 솔루션을 도입할 계획이라고 답했다. 그러나 도구 이름을 적은 99곳 중 Microsoft의 Entra Agent ID를 언급한 곳은 한 곳뿐이었고, 키를 공유하는 기업은 Okta·Microsoft·CrowdStrike의 에이전트 신원 제품을 하나도 적지 않았다.