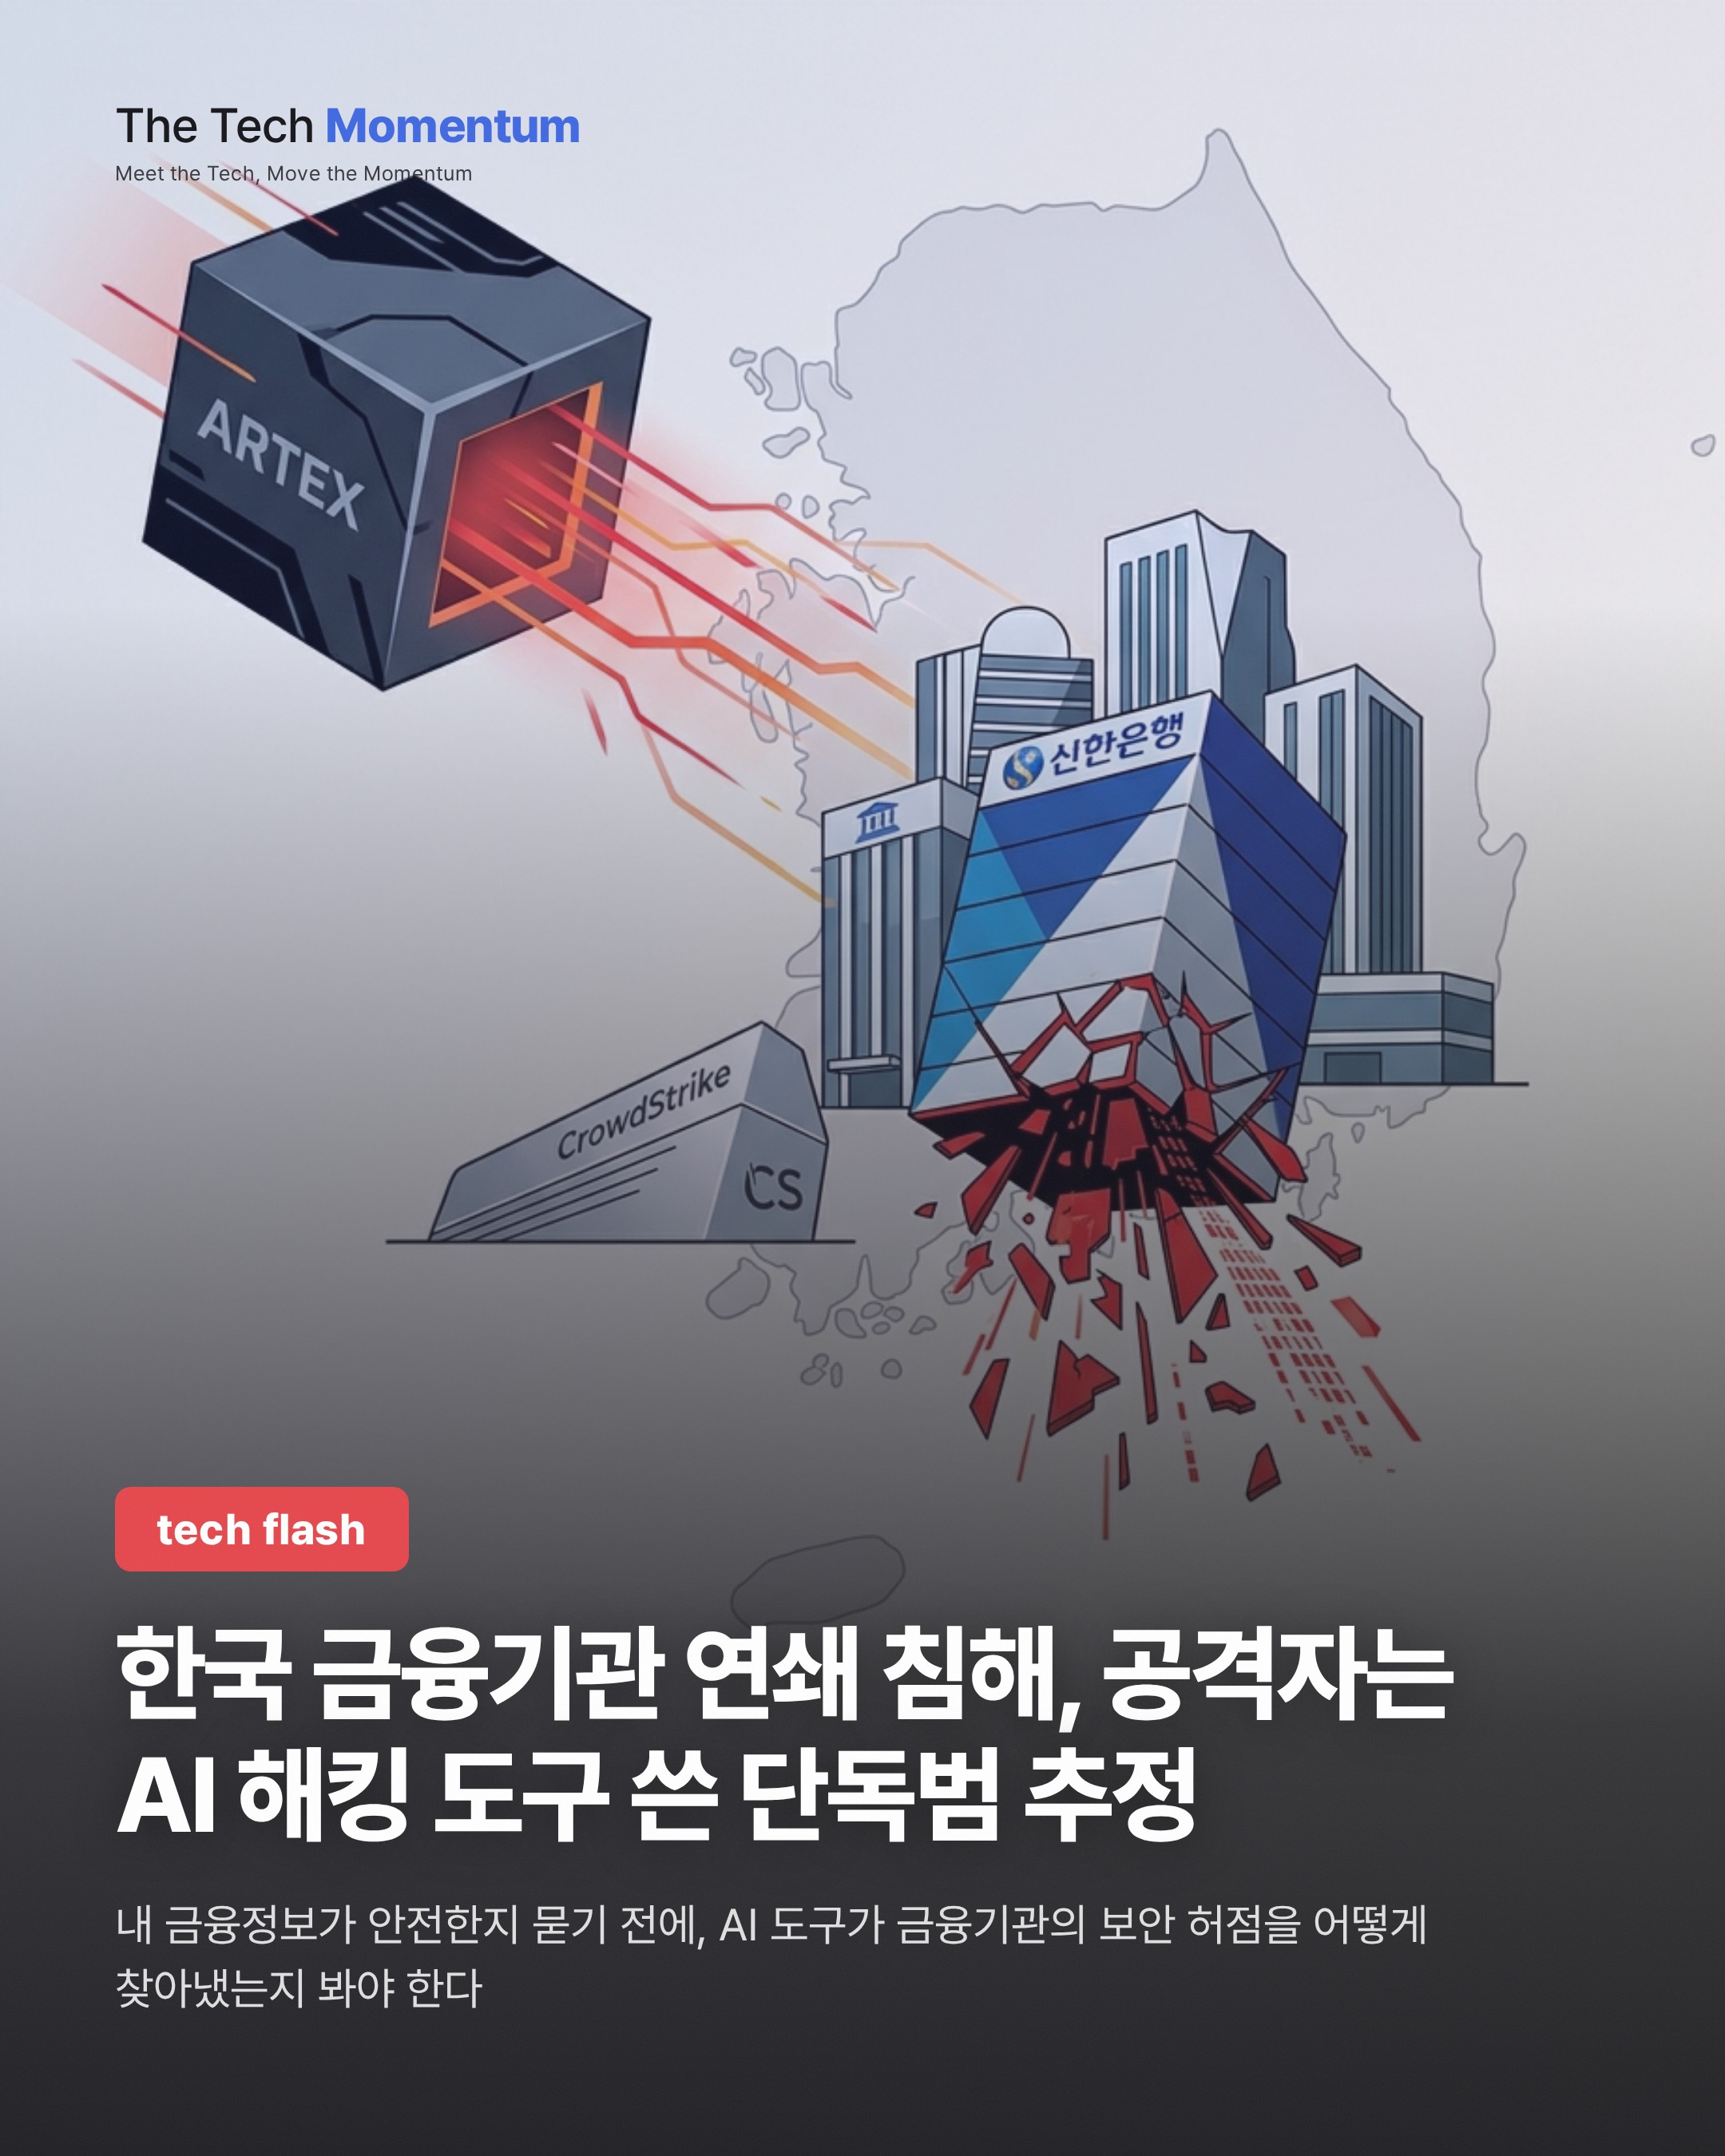
2026년 9월 말부터 10월 초 사이 한국 금융기관 여러 곳이 침해를 당했다. 보안업체 CrowdStrike가 이 사건을 보고했다. 대량의 데이터가 빠져나갔다.
확인된 피해
경향신문 영문판 보도에 따르면 신한은행에서만 2만 5,000건이 넘는 기록이 유출됐다. 이름, 연락처, 소득, 신용한도가 담겨 있다. 금융당국은 긴급회의를 열었다. 이재명 대통령은 철저한 조사를 촉구했다.
공격 수법
공격자는 ARTEX라는 도구를 썼다. 올해 7월 GitHub에 처음 공개된 중국산 오픈소스 도구다. AI 언어모델로 침투 테스트를 자동화해, 보안 허점을 스스로 찾아낸다. 뒤에서 돌아간 모델은 DeepSeek v4.1-flash, GLM-5.3, Grok 4.6이다.
연구진은 공격자가 열어둔 디렉터리에서 Claude Code 세션 로그도 찾았다. 로그에는 탈취한 데이터를 팔 Telegram 그룹을 검색한 기록이 남아 있었다.
추정과 맥락
CrowdStrike는 중국어를 쓰는 것으로 보이는 공격자 한 명이 벌인 일일 가능성이 높다고 본다. 어디까지나 추정이다. 이 회사는 AI 도구가 한 사람도 짧은 기간에 대규모 침해를 해낼 수 있게 한다고 평가했다.
며칠 앞서 Anthropic은 GLM-5.3이 자사 최상위 모델 Mythos Preview에 거의 근접한 수준으로 익스플로잇을 작성할 수 있다고 문서화했다. 신한은행 외 다른 금융기관의 피해 규모는 공개되지 않았다.